Miksi valita tämä laitteistopohjainen suojausmoduuli?
Yubico YubiHSM 2 FIPS V2.2 (USB-A) tarjoaa laitteistotuetun avainten tallennuksen ja kryptografiset toiminnot kompaktissa USB-A-tokenissa. Se vähentää yksityisten avainten altistusta ja yksinkertaistaa turvallisia allekirjoitus-, salaus- ja todennustyönkulkuja. Saat FIPS 140-2 -validoidun suojan vakiomuotoisten API-rajapintojen ja laajan käyttöjärjestelmätuen kanssa, joten voit lisätä laitteistotason suojausta ilman suuria muutoksia ympäristöösi.
YubiHSM 2 FIPS V2.2 (USB-A) lyhyesti:
- FIPS 140-2 -validoitu todennus ja AAL3-yhteensopiva avainten käsittely vahvempaan kryptografisten avainten suojaamiseen.
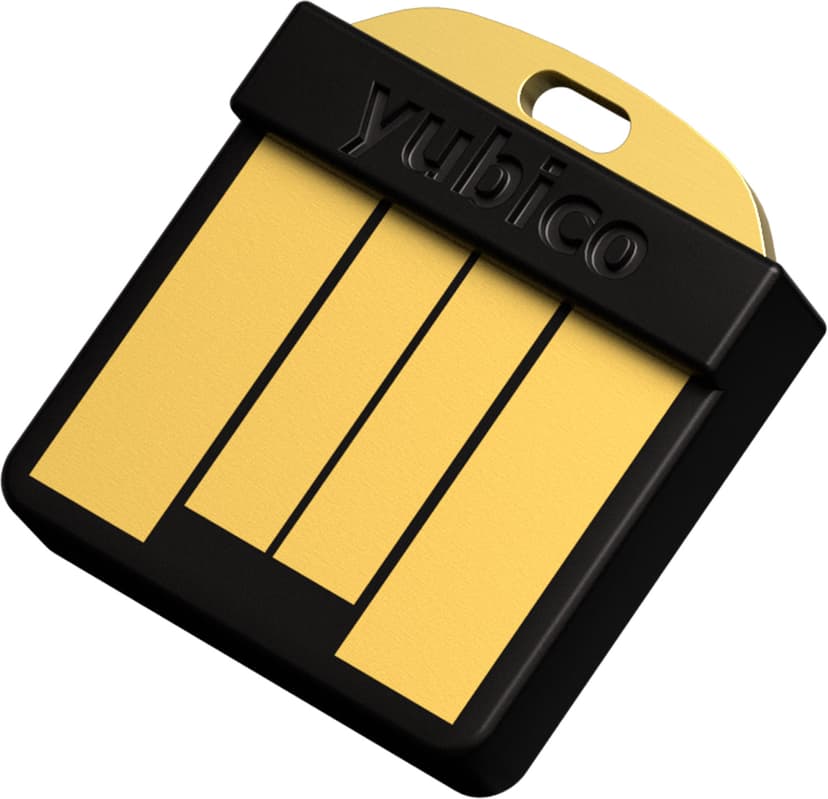
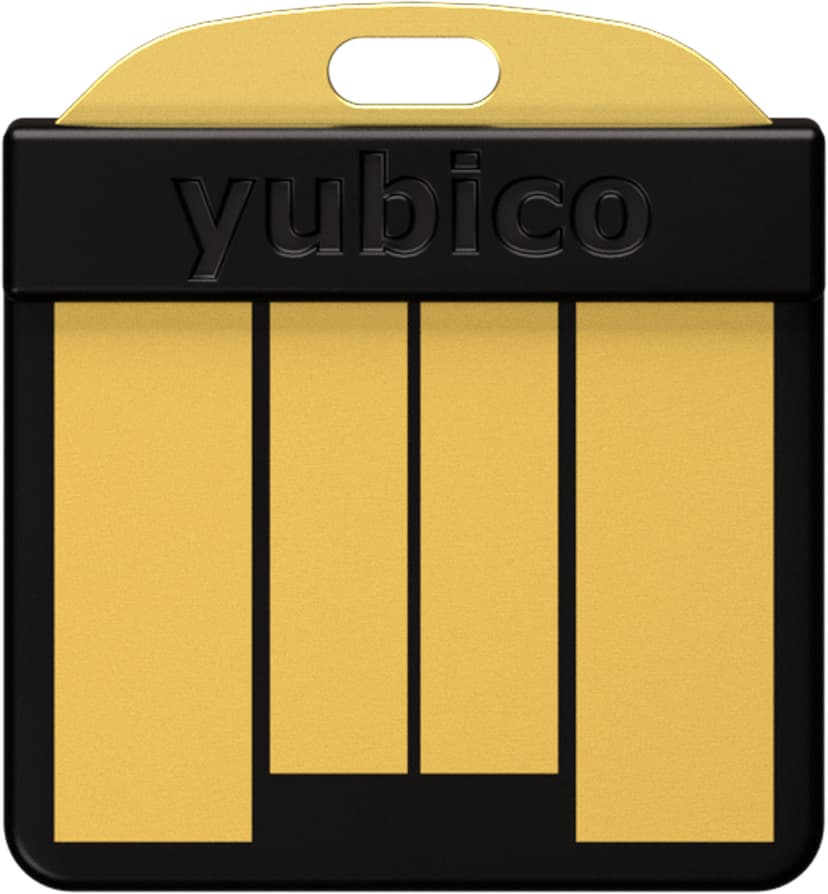
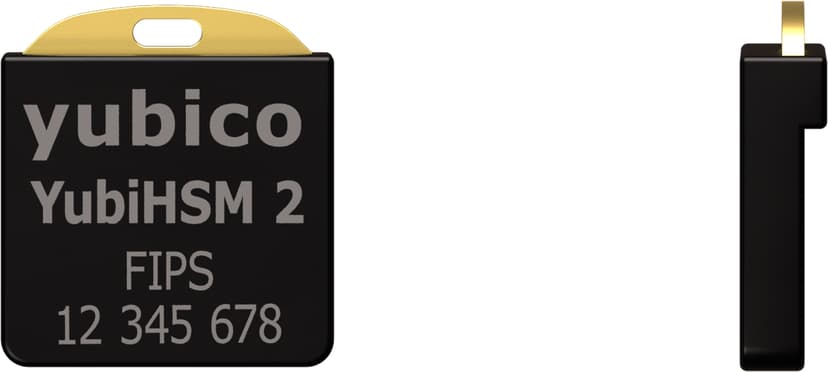
- Kompakti musta USB-A-token, jossa on näkyvät kullatut kontaktit ja avainrengaslenkki, sopii käytettäväksi palvelimella tai työasemalla, joissa tila on rajallinen.
- Integroituu PKCS#11:n, Microsoft CNG:n sekä C- ja Python-kielille saatavien omien kirjastojen kautta, mikä helpottaa automaatiota ja sovellusintegraatiota.
- Tukee RSA:ta, ECC:tä mukaan lukien ed25519, SHA-2:ta ja AES:ää yleisiin allekirjoitus-, salaus- ja hajautustarpeisiin.
- Yhteensopiva suurimpien Linux-jakelujen, Windowsin ja macOS:n kanssa, tarkista yhteensopivuus tiettyjen vanhempien versioiden osalta ennen käyttöönottoa.
Keskeiset toiminnot ja miten se auttaa sinua
YubiHSM 2 FIPS V2.2 (USB-A) tallentaa yksityiset avaimet turvallisesti ja suorittaa kryptografiset toiminnot laitteiston suojausrajan sisällä, joten avaimet eivät koskaan poistu laitteelta. Voit käyttää sitä allekirjoittamiseen, purkuun ja avainten hallintaan, kun tarvitaan laitteistotason suojaa. Laite toimii vakiomuotoisilla API-rajapinnoilla, joten olemassa olevat sovellukset ja automaatioskriptit voivat kutsua HSM:ää kryptografisiin toimintoihin ilman merkittäviä muutoksia.
Integrointi, yhteensopivuus ja vaatimustenmukaisuus
Moduuli liitetään USB Type-A -liitännän kautta ja tukee Microsoft CNG:tä, PKCS#11:ta sekä YubiHSM:n omia C- ja Python-kirjastoja, mikä mahdollistaa integraation Windows-, Linux- ja macOS-ympäristöihin. Se täyttää yleiset viranomais- ja tuotestandardit, kuten FCC, CE, RoHS ja WEEE, ja sitä valmistaa Yubico, jonka suunnittelu- ja tuotantoyhteydet ulottuvat Yhdysvaltoihin ja Ruotsiin. Pieni koko ja kevyt paino tekevät siitä helpon kiinnittää palvelimeen, sisällyttää laitteistoturvaketjuun tai kuljettaa mukana etäkäyttöä varten.
Käyttöönoton huomioita
Laite tukee laajaa joukkoa kryptografisia algoritmeja ja API-rajapintoja, mikä auttaa, kun sinun on liitettävä laitteistotuetut avaimet TLS-, koodin allekirjoitus- tai automaatioprosesseihin. Varmista yksittäisten käyttöjärjestelmäversioiden yhteensopivuus kohdejärjestelmissä ennen käyttöönottoa, jotta käyttöönotto sujuu mahdollisimman sujuvasti.